Двофакторна автентифікація: що це та навіщо вона потрібна

Що таке двофакторна автентифікація?

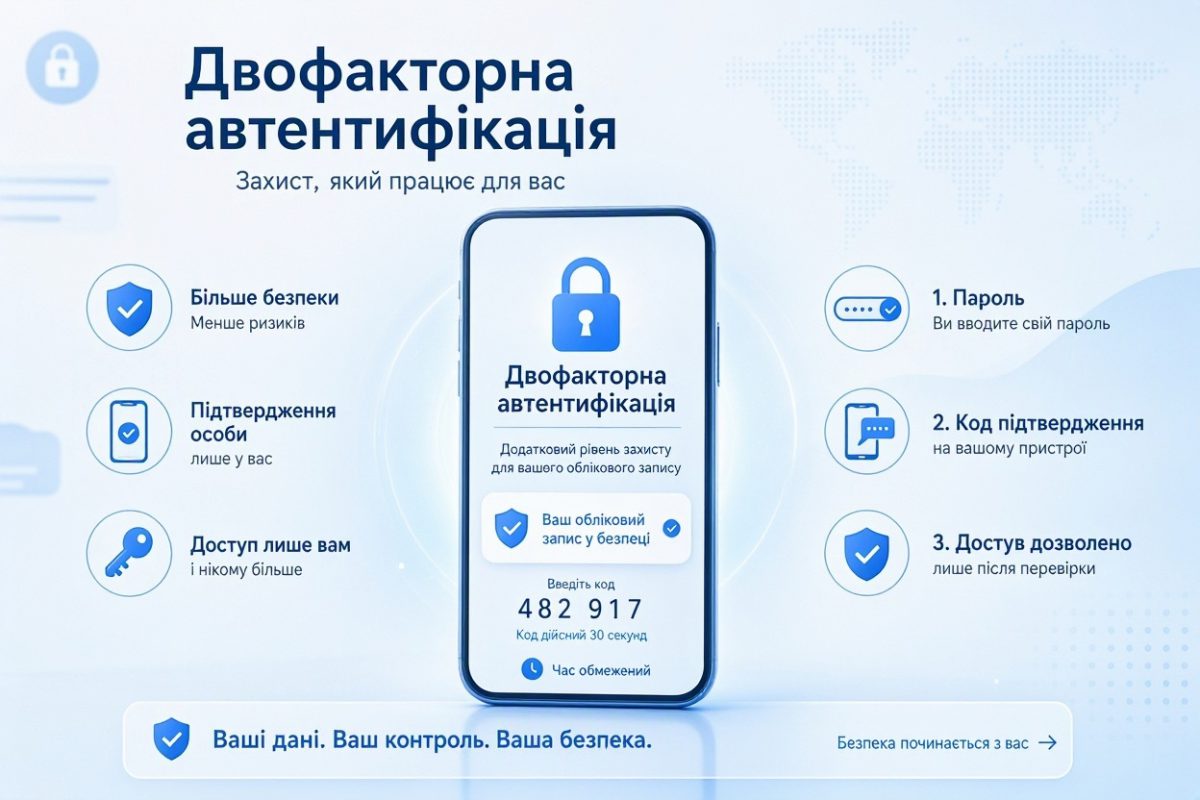
Двофакторна автентифікація — це додатковий рівень захисту облікового запису. Вона вимагає підтвердити особу не лише за допомогою пароля, а й через другий незалежний фактор.

Наприклад, після введення пароля сервіс може попросити ввести одноразовий код із застосунку або підтвердити вхід на іншому пристрої.

Навіть якщо хтось дізнається ваш пароль, другий фактор може перешкодити несанкціонованому входу.

Як працює двофакторна автентифікація?

Зазвичай процес складається з двох етапів:

  1. Ви вводите логін і пароль.
  2. Сервіс просить додатково підтвердити особу.

Другий етап може передбачати код, підтвердження на смартфоні, апаратний ключ безпеки або інший доступний метод.

Основні способи підтвердження особи

1. SMS-код

Сервіс надсилає одноразовий код на прив’язаний номер телефону.

Це простий спосіб, але він не є найзахищенішим. SMS можуть бути перехоплені або доступ до номера може бути втрачений.

2. Застосунки-автентифікатори

Спеціальні застосунки генерують одноразові коди, які регулярно змінюються.

Цей метод зазвичай надійніший за SMS, оскільки код створюється безпосередньо на пристрої.

3. Підтвердження через інший пристрій

Деякі сервіси надсилають запит на смартфон або інший пристрій, де користувач може підтвердити або відхилити вхід.

4. Апаратні ключі безпеки

Це фізичні пристрої, які використовуються для підтвердження входу. Вони можуть забезпечувати високий рівень захисту, особливо від фішингових атак.

5. Passkeys

Ключі доступу дозволяють входити до облікових записів за допомогою біометрії, PIN-коду пристрою або іншого механізму, підтримуваного системою.

Вони можуть замінювати традиційні паролі та допомагають захищатися від фішингу.

Двофакторна автентифікація: що це та навіщо вона потрібна

Чому варто увімкнути двофакторну автентифікацію?

Вона допомагає:

  • Захистити електронну пошту.
  • Зменшити ризик викрадення акаунтів у соціальних мережах.
  • Захистити хмарні сховища та особисті файли.
  • Ускладнити доступ до облікових записів у разі витоку пароля.
  • Краще контролювати спроби входу з невідомих пристроїв.

Як увімкнути двофакторну автентифікацію?

Точні назви пунктів меню залежать від сервісу, але загальний порядок дій такий:

  1. Увійдіть до свого облікового запису.
  2. Відкрийте налаштування безпеки.
  3. Знайдіть розділ двофакторної автентифікації або двоетапної перевірки.
  4. Виберіть доступний спосіб підтвердження.
  5. Виконайте інструкції сервісу.
  6. Збережіть резервні коди відновлення, якщо вони надаються.

Рекомендується почати з електронної пошти, адже через неї часто можна відновити доступ до інших сервісів.

Що робити, якщо втрачено доступ до другого фактора?

Якщо ви загубили телефон або втратили доступ до застосунку-автентифікатора, скористайтеся резервними кодами або офіційною процедурою відновлення облікового запису.

Заздалегідь перевірте, чи актуальні резервна електронна адреса та номер телефону.

Висновок

Двофакторна автентифікація — один із найпростіших способів посилити захист особистих даних в інтернеті. Увімкніть її для електронної пошти, соціальних мереж і важливих сервісів. За можливості використовуйте застосунок-автентифікатор, апаратний ключ або passkey.
Як розпізнати інтернет-шахрайство та не стати його жертвою

Чому інтернет-шахрайство стало поширеною проблемою?

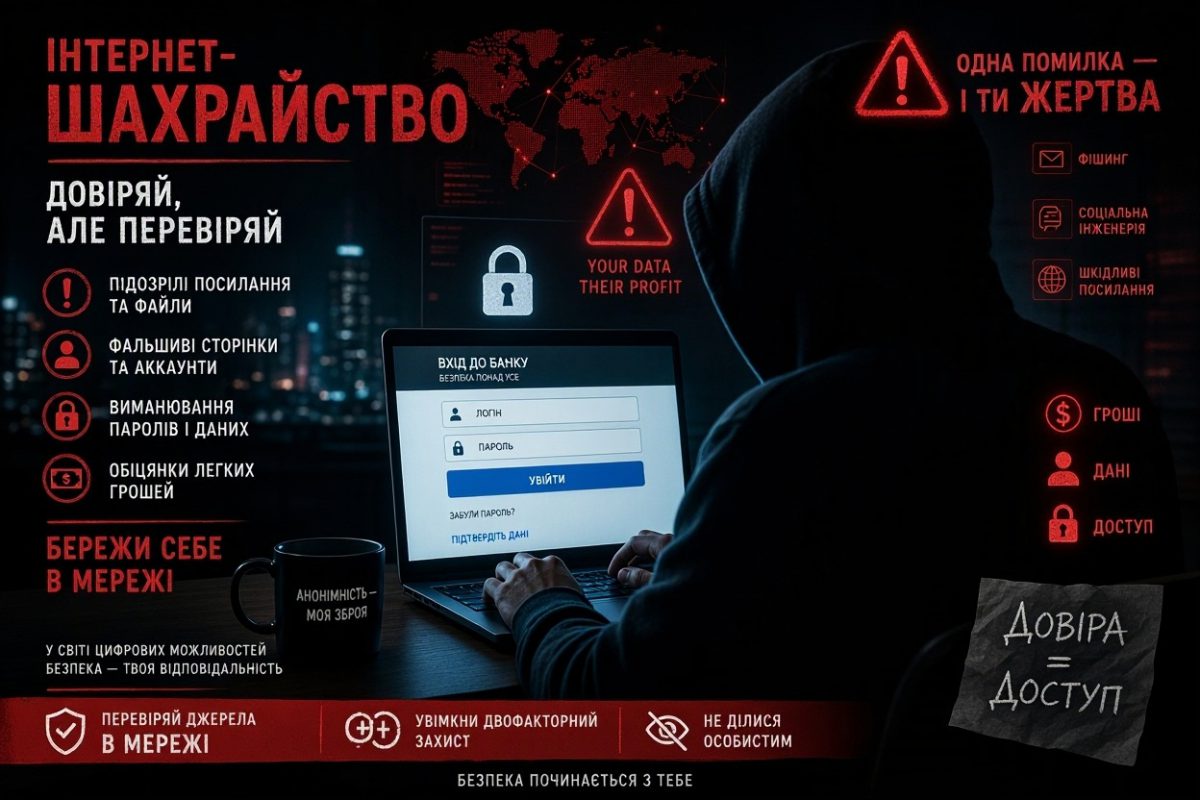
Інтернет допомагає спілкуватися, купувати товари, оплачувати послуги та працювати. Але разом із цими можливостями з’являються й нові ризики. Зловмисники використовують підроблені сайти, фальшиві повідомлення, телефонні дзвінки та соціальні мережі, щоб отримати гроші або особисті дані користувачів.

Шахрайські схеми постійно змінюються, але багато з них мають спільні ознаки. Якщо знати, на що звертати увагу, можна значно зменшити ризик стати жертвою обману.

1. Підозрілі посилання в повідомленнях

Одна з найпоширеніших схем — повідомлення з посиланням на нібито офіційний сайт банку, служби доставки або державного сервісу.

У повідомленні можуть просити підтвердити особисті дані, оплатити невелику суму або отримати посилку.

Перш ніж відкривати посилання, перевірте адресу відправника та домен сайту. Якщо сумніваєтеся, самостійно відкрийте офіційний сайт сервісу через браузер.

2. Надто вигідні пропозиції

Якщо товар продають за ціною, яка значно нижча за ринкову, варто бути обережним.

Шахраї можуть створювати фальшиві інтернет-магазини, копіювати фотографії товарів та вимагати повну передоплату.

Перед купівлею перевірте інформацію про продавця, відгуки на незалежних ресурсах, умови повернення та наявність контактних даних.

3. Повідомлення про виграш або подарунок

Вам можуть написати, що ви виграли смартфон, автомобіль або грошовий приз. Але для отримання подарунка потрібно сплатити доставку, податок або комісію.

Якщо ви не брали участі в конкурсі, така пропозиція має викликати підозру. Не переказуйте гроші невідомим особам заради обіцяного призу.

4. Прохання терміново переказати гроші

Шахраї часто намагаються викликати паніку. Наприклад, повідомляють про нібито проблему з банківським рахунком або про те, що ваш родич терміново потребує допомоги.

Не поспішайте виконувати такі прохання. Зв’яжіться з людиною або установою через відомий вам номер телефону чи офіційний канал зв’язку.

5. Фальшиві сторінки входу

Підроблені сторінки можуть майже повністю копіювати дизайн справжніх сервісів. Їхня мета — змусити користувача ввести логін, пароль або платіжні дані.

Перед введенням інформації уважно перевіряйте адресу сайту. Наявність значка замка та HTTPS сама по собі не доводить, що сайт справжній.

Як розпізнати інтернет-шахрайство та не стати його жертвою

6. Підроблені вакансії

Деякі шахраї пропонують роботу з високою оплатою та мінімальними вимогами. Після цього можуть вимагати оплатити навчання, оформлення документів або доступ до вакансії.

Не переказуйте гроші невідомим роботодавцям до перевірки компанії та умов працевлаштування.

7. Небезпечні файли та вкладення

Невідомі файли можуть містити шкідливе програмне забезпечення. Особливо обережно потрібно ставитися до вкладень у листах від незнайомих відправників.

Не відкривайте підозрілі документи та архіви, не встановлюйте програми з неперевірених джерел і не вимикайте захист пристрою за вимогою невідомого відправника.

8. Підозрілі дзвінки від нібито працівників банку

Людина може представитися співробітником банку та попросити повідомити код із SMS, пароль або дані картки.

Не повідомляйте такі дані телефоном. Завершіть розмову та самостійно зателефонуйте до банку за номером, зазначеним на офіційному сайті або банківській картці.

9. Фальшиві акаунти знайомих

Зловмисники можуть створити копію профілю вашого друга або родича й написати з проханням терміново позичити гроші.

Перед переказом зв’яжіться з людиною іншим способом і переконайтеся, що повідомлення справді надійшло від неї.

10. Що робити, якщо ви стали жертвою шахрайства?

Якщо ви передали особисті дані або гроші, не зволікайте:

  • Зв’яжіться з банком, якщо є ризик втрати коштів.
  • Заблокуйте картку, якщо це необхідно.
  • Змініть паролі до облікових записів, які могли бути скомпрометовані.
  • Завершіть підозрілі сеанси входу.
  • Збережіть листування, чеки, номери телефонів і посилання.
  • Повідомте про інцидент відповідні служби та правоохоронні органи.

Висновок

Головне правило безпеки в інтернеті — не поспішати. Перевіряйте посилання, не передавайте паролі та коди підтвердження, не довіряйте надто вигідним пропозиціям і завжди перевіряйте прохання про переказ грошей.

Як створити надійний пароль і безпечно зберігати його

Чому важливо використовувати надійні паролі?

Пароль — це один із основних способів захисту особистих облікових записів в інтернеті. Він допомагає обмежити доступ до електронної пошти, соціальних мереж, банківських сервісів та інших важливих ресурсів.

Слабкий пароль може зробити ваш обліковий запис вразливим до підбору або використання даних, які вже потрапили до відкритого доступу після витоку.

Тому важливо не просто придумати пароль, а правильно організувати його зберігання та використання.

1. Використовуйте довгі паролі

Довжина пароля має велике значення. Короткі та прості комбінації легше підібрати.

Для важливих облікових записів варто використовувати довгі унікальні паролі. Хорошим варіантом може бути випадкова комбінація символів або довга парольна фраза.

Не використовуйте очевидні варіанти на кшталт 123456, password або власного імені.

2. Не використовуйте один пароль для різних сайтів

Це одна з найпоширеніших помилок.

Якщо зловмисники отримають пароль від одного сервісу, вони можуть спробувати використати його для входу в інші облікові записи.

Тому для електронної пошти, соціальних мереж, інтернет-магазинів та інших сервісів потрібно створювати окремі паролі.

3. Не використовуйте особисту інформацію

Не варто створювати паролі на основі:

  • дати народження;
  • імені або прізвища;
  • номера телефону;
  • назви міста;
  • імен домашніх тварин;
  • простих послідовностей клавіш.

Таку інформацію іноді можна знайти у відкритих профілях або отримати з інших джерел.

4. Використовуйте менеджер паролів

Запам’ятати десятки складних паролів майже неможливо. Для цього існують менеджери паролів.

Вони можуть генерувати унікальні комбінації, зберігати їх у захищеному сховищі та автоматично підставляти під час входу на сайти.

Можна розглянути вбудовані менеджери паролів від Google, Apple або спеціалізовані сервіси.

Для захисту самого менеджера використовуйте надійний головний пароль і ввімкніть доступні додаткові засоби захисту.

Як створити надійний пароль і безпечно зберігати його

5. Увімкніть двофакторну автентифікацію

Навіть надійний пароль не гарантує абсолютного захисту.

Двофакторна автентифікація додає ще один етап перевірки під час входу. Наприклад, після введення пароля потрібно підтвердити вхід через застосунок-автентифікатор, ключ безпеки або інший доступний метод.

Для важливих облікових записів, особливо електронної пошти та банківських сервісів, це дуже корисний додатковий рівень захисту.

6. Не передавайте паролі іншим людям

Не надсилайте паролі через відкриті повідомлення, електронну пошту або соціальні мережі.

Остерігайтеся повідомлень, у яких вас просять терміново підтвердити пароль або перейти за підозрілим посиланням.

Справжні служби підтримки не повинні просити повідомляти їм ваш пароль.

7. Перевіряйте підозрілі повідомлення

Шахраї можуть надсилати листи або повідомлення, які виглядають як офіційні звернення від банків, поштових сервісів чи соціальних мереж.

Не переходьте за посиланнями з підозрілих повідомлень. Якщо потрібно перевірити стан облікового запису, самостійно відкрийте офіційний сайт або застосунок.

8. Що робити, якщо пароль міг потрапити до сторонніх?

Якщо ви підозрюєте, що пароль став відомий іншим людям:

  1. Змініть його на новий унікальний пароль.
  2. Перевірте активні сеанси та завершіть невідомі входи.
  3. Увімкніть двофакторну автентифікацію.
  4. Перевірте резервну електронну адресу та номер телефону.
  5. Якщо цей пароль використовувався на інших сайтах, змініть його і там.

Якщо доступ до облікового запису вже втрачено, скористайтеся офіційною процедурою відновлення.

Висновок

Надійний пароль — це важлива частина цифрової безпеки. Використовуйте довгі та унікальні комбінації, не повторюйте паролі на різних сайтах і зберігайте їх у перевіреному менеджері паролів. Додайте двофакторну автентифікацію — і ваші облікові записи будуть краще захищені від несанкціонованого доступу.